
Інструменти безпеки та відповідності
Усі ці інтеграції розташовані в розділі Інтеграції, кожна на окремій вкладці (потрібен дозвіл Керування інтеграціями). Про Vanta див. статтю Vanta.
| Інструмент | Напрямок | Що RansomLeak надсилає або робить |
|---|---|---|
| Drata | RansomLeak → Drata | Записи про проходження навчання для кожного учня, щогодини |
| Datadog | RansomLeak → Datadog | Події навчання як журнали та щогодинні метрики |
| New Relic | RansomLeak → New Relic | Події навчання й фішингу, а також щогодинна метрика ризику для кожної команди |
| Splunk | RansomLeak → Splunk | Події навчання й фішингу, а також щогодинний знімок стану навчання |
| PagerDuty | PagerDuty → RansomLeak | Призначає навчання учасникам реагування на інциденти |
| Freshservice | Freshservice → RansomLeak | Призначає навчання із заявок |
| GitLab | GitLab → RansomLeak | Призначає уроки безпечного коду зі знахідок безпеки в merge request |
RansomLeak передає докази навчання в Drata як записи в Custom Connection. Надсилається статус кожного учня у ваших системних навчальних шляхах разом із тегами стандартів (SOC 2, ISO 27001, HIPAA, PCI DSS, NIS2 тощо), тож ви можете створити в Drata Custom Test і зіставити його з контролями.
- У Drata створіть Custom Connection та API-ключ з областю дії Custom Connections Data.
- На вкладці Drata введіть Connection ID, Resource ID і API-ключ, а потім натисніть Зберегти та підключити.
Записи синхронізуються щогодини. Синхронізувати зараз надсилає їх негайно. Вкладка показує Остання синхронізація та Записи в останній синхронізації, а також помилку, якщо остання синхронізація не вдалася. Відключити видаляє збережений ключ і зупиняє синхронізацію; записи, які вже є в Drata, там і залишаються.
Datadog
Section titled “Datadog”Почати можна з будь-якого боку:
- З Datadog: відкрийте Integrations, знайдіть RansomLeak і натисніть Connect Accounts. Введіть свій піддомен RansomLeak, увійдіть і надайте доступ у Datadog.
- З RansomLeak: виберіть Сайт Datadog і натисніть Під’єднати через Datadog, потім надайте доступ у Datadog.
RansomLeak створює один API-ключ у вашій організації Datadog і надсилає з ним події навчання як журнали (source:ransomleak), а також щогодинні метрики ransomleak.* (записи на навчання за статусом, рівень завершення, користувачі з простроченим навчанням і оцінка людського ризику за командами). У Datadog відкрийте панель RansomLeak Overview, щоб їх побачити.
Якщо під’єднання не вдається, бо ваша організація вже має API-ключ RansomLeak, відкрийте в Datadog Organization Settings → API Keys, відкличте ключ RansomLeak і під’єднайтеся знову.
Відключити відкликає доступ RansomLeak і припиняє надсилання даних. Datadog не дозволяє інтеграціям видаляти власний API-ключ, тож після цього відкличте ключ RansomLeak в Organization Settings → API Keys. Зробіть це й перед повторним під’єднанням. Видалення інтеграції в Datadog також відкликає доступ, і RansomLeak припиняє надсилати дані протягом години; після видалення так само відкличте ключ.
Не хочете використовувати OAuth? Натисніть Використати API-ключ, виберіть сайт і вставте API-ключ Datadog.
New Relic
Section titled “New Relic”RansomLeak надсилає власні події у ваш акаунт New Relic: RansomLeakTraining для завершеного навчання та RansomLeakPhishing для результатів фішингу й смішингу. Щогодини також надсилається метрика-gauge ransomleak.human_risk_score для кожної команди. Встановіть quickstart RansomLeak у New Relic, щоб отримати готову панель людського ризику та сповіщення.
На вкладці New Relic:
- Виберіть Дата-центр (регіон): US або EU. Дані EU залишаються в європейському колекторі New Relic. Щоб пізніше змінити регіон, відключіться й підключіться знову.
- Введіть числовий Ідентифікатор акаунта (у New Relic у розділі Administration → Access management або в URL-адресі New Relic).
- Вставте Ключ прийому (ліцензійний) і натисніть Зберегти та підключити.
Надіслати тестову подію перевіряє підключення. Вкладка показує Остання передача та її помилку, якщо вона є. Відключити забуває ключ і зупиняє надсилання; дані, які вже є в New Relic, там і залишаються.
Splunk
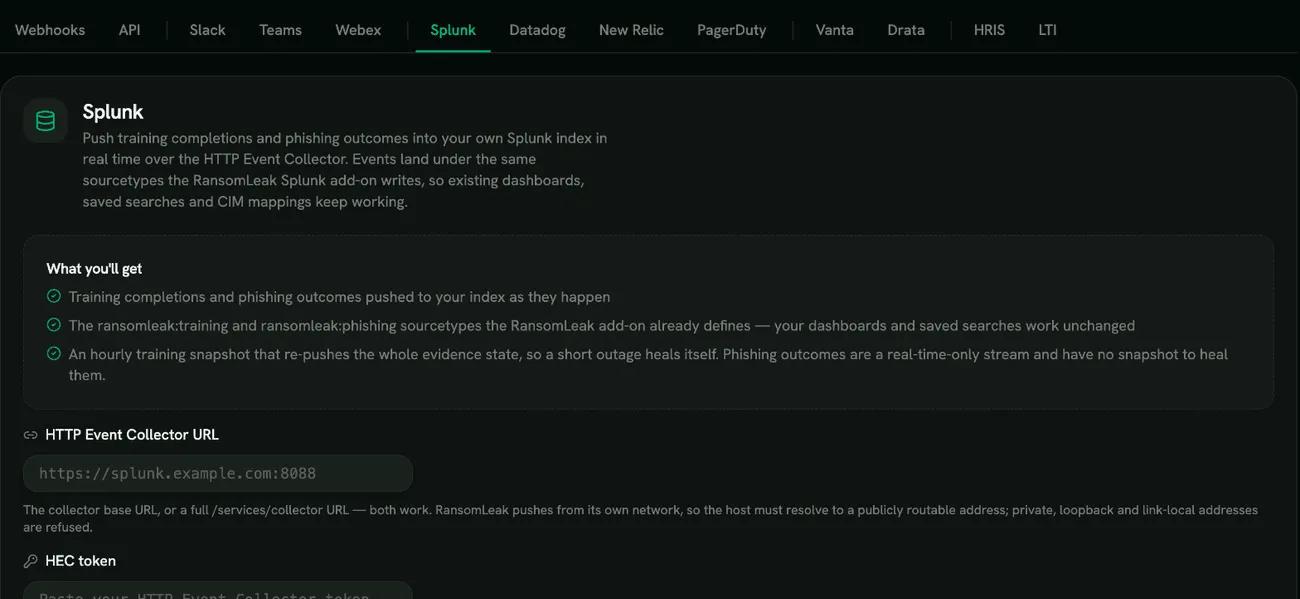
Section titled “Splunk”RansomLeak передає події у ваш Splunk через HTTP Event Collector (HEC) у міру їх появи, із sourcetype ransomleak:training і ransomleak:phishing. Це ті самі sourcetype, що й у доповненні RansomLeak для Splunk, тож наявні панелі та збережені пошуки продовжують працювати. Щогодини також повторно надсилається повний знімок стану навчання, тож короткий збій виправляється сам. Результати фішингу надсилаються лише в реальному часі й не мають знімка.
На вкладці Splunk:
- URL HTTP Event Collector: базова URL-адреса колектора (наприклад,
https://splunk.example.com:8088) або повна URL-адреса/services/collector. Вона має бути доступна з інтернету; приватні та внутрішні адреси відхиляються. - Токен HEC: створіть його в Splunk у розділі Settings → Data inputs → HTTP Event Collector.
- Індекс (необов’язково): залиште порожнім, щоб використовувати типовий індекс токена. Якщо ви вказуєте індекс, він має бути в списку дозволених для токена.
- Префікс source: додається до source кожної події (за замовчуванням
ransomleak:hec:training). Змініть його, якщо дві організації RansomLeak надсилають дані в той самий Splunk. - Перевіряти сертифікат TLS: залиште ввімкненим, якщо ваш колектор не використовує самопідписаний чи внутрішній сертифікат.
Натисніть Зберегти та підключити, а потім Перевірити підключення. Відключити забуває токен і зупиняє надсилання; відкличте токен і в Splunk.
PagerDuty
Section titled “PagerDuty”PagerDuty працює у зворотному напрямку: інцидент призначає навчання. RansomLeak є в каталозі інтеграцій PagerDuty.
- На вкладці PagerDuty натисніть Підключити до PagerDuty і надайте доступ у PagerDuty. API-ключі не потрібні.
- У розділі Модуль, що призначається при інциденті виберіть Навчальний модуль і натисніть Зберегти.
- У розділі Сервіси безпеки залиште Усі сервіси або виберіть Лише ці сервіси й позначте сервіси, з яких викликають вашу команду безпеки.
Коли когось викликають (page), додають як респондента або ескалюють на нього інцидент в одному з цих сервісів, йому призначається модуль, а коли він його завершить, до інциденту додається примітка. Якщо модуль містить тест, примітка містить його результат. Тому, хто завершив модуль протягом останніх 30 днів, його повторно не призначають.
Вкладка показує регіон, чи Вебхук Активний, і Остання подія. Відключити зупиняє призначення навчання та видаляє вебхук із PagerDuty.
GitLab
Section titled “GitLab”Компонент RansomLeak для GitLab перетворює знахідку безпеки на урок безпечного коду для розробника, який її вніс. Він працює у вашому власному GitLab, у конвеєрі merge request після сканерів.
- Додайте компонент RansomLeak у
.gitlab-ci.ymlіз каталогу GitLab CI/CD (один рядокinclude). - Задайте три приховані змінні CI/CD з вашого встановлення RansomLeak.
- Відкрийте merge request. Компонент запуститься в наступному конвеєрі.
Він читає знахідки SAST, Secret Detection, Dependency Scanning і Container Scanning, зіставляє кожну за ідентифікаторами CWE та OWASP із коротким уроком, визначає розробника за автором коміту й публікує урок як нотатку в merge request. Завершення уроку записується в той самий merge request.
Знахідки не залишають ваш GitLab, і RansomLeak не зберігає для цього персональних даних розробників. Компонент не блокує злиття. Повне налаштування: інструкція для GitLab.
Freshservice
Section titled “Freshservice”Встановіть застосунок RansomLeak із Freshworks Marketplace. Йому потрібен API-токен RansomLeak з областю дії API інтеграцій: створіть його в розділі Інтеграції → API (див. API-токени).
На сторінці встановлення застосунку вкажіть:
- RansomLeak API key: створений токен.
- RansomLeak API host: адресу, за якою ви входите в RansomLeak, без
https://(наприклад,acme.ransomleak.com). - Freshservice domain (наприклад,
acme.freshservice.com) і Freshservice API key. Якщо ваш тарифний план вимикає API-ключі агентів, використайте ключ інтеграційного користувача.
Натисніть Load my categories & modules, а потім зіставте категорії (або типи) заявок із навчальними модулями. Застосунок не можна зберегти, доки RansomLeak не прийме токен.
Коли в зіставленій категорії створюють або оновлюють заявку, її автору призначається модуль, а до заявки додається примітка. Коли він завершить модуль, додається друга примітка. Автор заявки вже повинен мати обліковий запис RansomLeak: застосунок не створює користувачів, а примітка в заявці повідомляє, якщо облікового запису немає. Кожна заявка призначає навчання лише один раз.