
Що таке тренування?
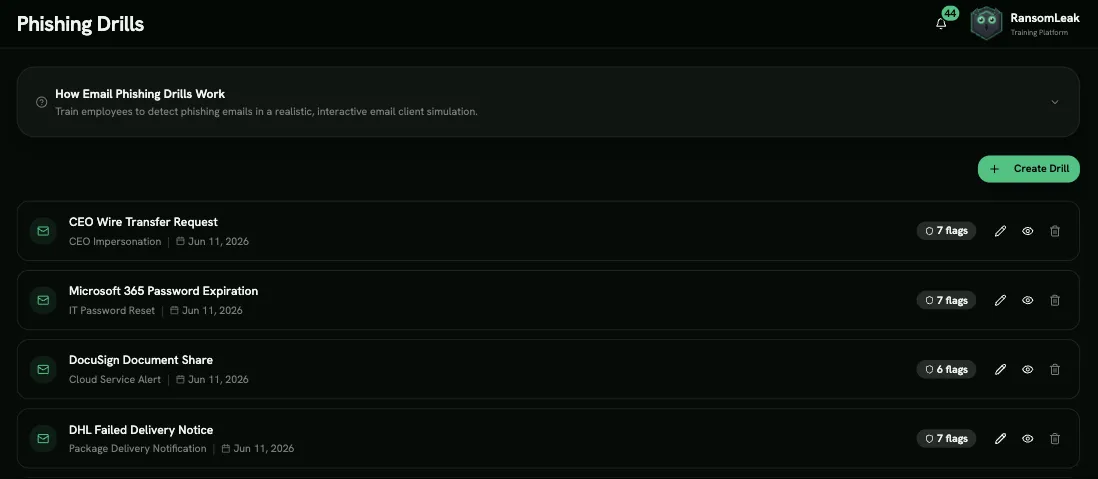
Тренування — це коротка інтерактивна вправа, зазвичай на кілька хвилин, яка вчить людей розпізнавати один конкретний вид атаки. Кожне тренування відтворює атаку в реалістичному середовищі (поштова скринька, телефон, месенджер, браузер) і пропонує учню знайти, що не так.
Тренуваннями керують у розділі Управління контентом → Мікронавчання, з окремою вкладкою для кожного типу.
Типи тренувань
Section titled “Типи тренувань”| Тренування | Що робить учень |
|---|---|
| Фішингові тренування | Знаходить фішинговий лист у симульованій поштовій скриньці та позначає його червоні прапорці |
| Смішингові тренування | Вибирає шкідливе SMS на симульованому телефоні |
| Чат-тренування | Спілкується з атакувальником у Microsoft Teams, Slack, WhatsApp або LinkedIn і обирає, як відповісти |
| MFA-тренування | Підтверджує або відхиляє шквал push-сповіщень (MFA fatigue). Одне підтвердження завершує проходження. |
| Вішингові тренування | Відповідає на телефонний дзвінок синтезованого голосу та обирає усні відповіді |
| QR-фішингові тренування | Сканує QR-код на наліпці чи плакаті та перевіряє, куди він веде |
| Тренування з фальшивим входом | Перевіряє фальшиву сторінку входу: URL, сертифікат, форму та нижній колонтитул |
| AI-чат-тренування | Вирішує, що безпечно вставляти в публічний AI-асистент |
| Тренування з ланцюгами атак | По черзі обробляє лист, SMS і дзвінок від того самого атакувальника |
| OAuth-тренування | Перевіряє екран згоди «застосунок запитує доступ», перш ніж дозволити його |
| Тренування з вкладеннями | Перевіряє шкідливе вкладення та документ, який просить «Увімкнути вміст» |
| Тренування в соціальних мережах | Переглядає власну стрічку соцмережі в пошуках даних, якими може скористатися атакувальник |
| Діпфейк-тренування | Дивиться або слухає згенероване AI повідомлення від знайомого керівника. |
Усе відбувається всередині симуляції. Жодних справжніх листів, SMS чи дзвінків не надсилається, і нічого з того, що натискає учень, не є справжнім.
Як працює тренування
Section titled “Як працює тренування”Більшість тренувань складаються з тих самих кроків:
- Сценарій: учень реагує на атаку (обирає підозріле повідомлення, відповіді, підтверджує чи відхиляє запит).
- Червоні прапорці: учень позначає все підозріле: підроблений відправник, схожий URL, тиск діяти швидко.
- Розкриття: учень бачить усі червоні прапорці, які знайшов і пропустив, з поясненнями.
- Реакція: деякі тренування запитують, що робити далі, наприклад повідомити про атаку чи перевірити запит через інший канал.
- Перевірка знань: короткий тест.
Оцінювання
Section titled “Оцінювання”Кожне правильне рішення, кожен знайдений червоний прапорець, правильна реакція та кожна правильна відповідь у тесті дають бал. Позначення нешкідливого елемента як червоного прапорця знижує оцінку. Підсумкова оцінка — це відсоток.
Тренування вважається пройденим, коли оцінка досягає значення Поріг проходження тесту вашої організації (Налаштування тенанта → Навчання та оцінювання, за замовчуванням 100%). Поки Увімкнути функціонал тестів вимкнено, прохідного балу немає: достатньо завершити тренування, а учні бачать свій результат без вердикту «пройдено/не пройдено». Кожна спроба зберігає вердикт, отриманий на момент завершення, тож пізніше ввімкнення чи вимкнення налаштування не змінює попередніх результатів.
Як призначити тренування учням
Section titled “Як призначити тренування учням”Тренувань немає в каталозі курсів. Призначайте їх так:
- додайте їх як крок у навчальний шлях, або
- призначте їх у кампанії за допомогою Призначити окремі вправи.
Тренування не можна включати до SCORM-пакетів для зовнішніх LMS.
Результати
Section titled “Результати”Тренування записується так само, як будь-яка інша вправа: його оцінка та результат «пройдено/не пройдено» відображаються в прогресі кампаній і навчальних шляхів, в аналітиці та звітах. Непройдені тренування також впливають на Оцінку людського ризику.