
Ролі та дозволи
Кожен користувач має рівно одну роль. Роль — це набір дозволів. Ролями керують у розділі Управління користувачами → Ролі (потрібен дозвіл Керування ролями).
Вбудовані ролі
Section titled “Вбудовані ролі”| Роль | Дозволи |
|---|---|
| Admin (адміністратор) | Усе, крім Керування діпфейк-тренуваннями |
| User (користувач) | Жодних. Користувачі можуть проходити власне навчання й бачити власний прогрес. |
Вбудовані ролі позначені як Системна. Їхні дозволи не можна змінити, а самі ролі не можна перейменувати чи видалити.
Роль Admin оновлюється автоматично: коли RansomLeak додає функцію, ваші адміністратори отримують відповідні дозволи з наступним оновленням. Винятки — Керування діпфейк-тренуваннями та експорт звітів про фішинг з персональними даними: їх ви надаєте свідомо через власну роль.
Власні ролі
Section titled “Власні ролі”Щоб надати комусь частину прав адміністратора (наприклад, менеджеру контенту або фахівцю з відповідності, якому потрібні лише звіти):
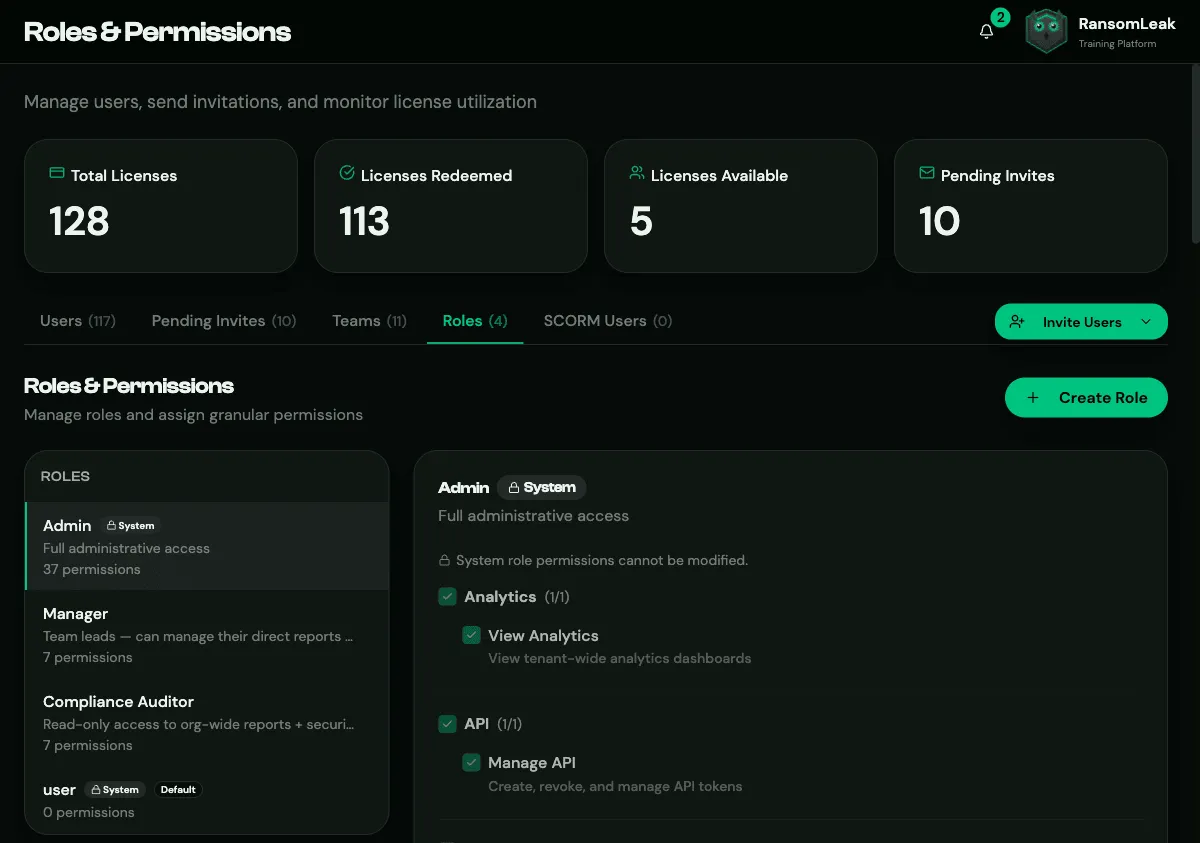
- Натисніть Створити роль і введіть Назву та, за бажанням, опис.
- Позначте потрібні ролі дозволи — по одному або цілу категорію одразу.
- Призначте роль людям у списку користувачів.
Роль можна видалити, лише якщо її ніхто не має і вона не є типовою.
Типова роль
Section titled “Типова роль”Типова роль призначається кожному, хто отримує обліковий запис без явно обраної ролі:
- запрошення без ролі;
- люди, які вперше входять через SSO;
- люди, створені через SCIM або вилучені з усіх своїх груп у постачальнику ідентичності.
Це роль User, якщо ви її не зміните: натисніть Зробити типовою на іншій ролі. Люди, які вже мають облікові записи, зберігають поточну роль.
Ролі з груп постачальника ідентичності
Section titled “Ролі з груп постачальника ідентичності”Через SCIM група, синхронізована з вашого постачальника ідентичності, може надавати роль своїм учасникам. Це налаштовується на групі в Керування користувачами → Групи, а не на ролі: див. Ролі з груп. На ролі видно, які групи її надають і з яким пріоритетом. Якщо людина входить у кілька таких груп, перемагає найменше число пріоритету.
Довідник дозволів
Section titled “Довідник дозволів”| Категорія | Дозвіл | Що дозволяє |
|---|---|---|
| Користувачі | Перегляд користувачів | Бачити список користувачів і профілі |
| Керування користувачами | Редагувати й вимикати користувачів, керувати командами | |
| Запрошення користувачів | Надсилати запрошення й надавати ліцензії | |
| Призначення ролей | Змінювати ролі людей | |
| Курси | Перегляд прихованого каталогу курсів | Переглядати курси, навіть коли каталог приховано |
| SCORM | Керування SCORM-пакетами | Створювати SCORM-пакети й керувати ними; бачити «Покриття стандартів» |
| Кампанії | Перегляд кампаній | Бачити кампанії, їхню аналітику та журнал аудиту; надсилати нагадування |
| Керування кампаніями | Створювати, редагувати, видаляти кампанії й додавати учасників | |
| Навчальні шляхи | Перегляд навчальних шляхів | Бачити навчальні шляхи лише для читання |
| Керування навчальними шляхами | Створювати, редагувати, публікувати, призначати; схвалювати запити на зарахування | |
| Власний контент | Керування власним контентом | Завантажувати власні SCORM-пакети й документи |
| Тренування | Керування … тренуваннями (окремий дозвіл для кожного типу, наприклад Керування фішинговими тренуваннями) | Створювати тренування цього типу й керувати ними |
| Вправи | Вільний перегляд вправ | Переходити між кроками вправи без завершення попередніх (зручно для перевірки контенту) |
| Звіти | Перегляд звітів команди | Бачити й експортувати прогрес своїх прямих підлеглих |
| Перегляд усіх звітів | Звіти та сторінка «Відповідність» для всієї організації | |
| Аналітика | Перегляд аналітики | Панелі на рівні всієї організації |
| Відгуки | Перегляд відгуків | Відгуки про вправи та загальні відгуки |
| Події безпеки | Перегляд подій безпеки | Журнал аудиту безпеки |
| API | Керування API | Створювати й відкликати API-токени |
| Налаштування тенанта | Керування налаштуваннями | Брендинг і загальні налаштування |
| Керування ролями | Створювати й редагувати ролі | |
| Керування email (SMTP) | Власні налаштування SMTP | |
| Керування безпекою | MFA, список дозволених IP-адрес і SAML SSO | |
| Керування інтеграціями | SCIM, вебхуки та інтеграції з чатами | |
| Керування архівами | Архівувати й скидати дані за період відповідності |
Оцінка людського ризику має власну категорію. З додатком «Фішингові симуляції» з’являється додаткова категорія для симуляцій.