
Огляд розширення для браузера
Розширення RansomLeak для Chrome і Edge стежить за кількома конкретними ризикованими моментами під час роботи в браузері: підробленим вебсайтом, зовсім новим доменом або екраном, що просить широкого доступу до робочого акаунта. Коли розширення помічає такий момент, воно одразу попереджає людину й пропонує коротке тренування саме на цю ситуацію.
Розширення безкоштовне для кожної організації. Воно не читає те, що вводять люди, і не збирає історію переглядів. Докладно про це — у статті Що збирає розширення.
Що бачать працівники
Section titled “Що бачать працівники”Сторінка попередження
Section titled “Сторінка попередження”Якщо людина відкриває сайт, схожий на відомий бренд або на один із доменів вашої компанії, розширення показує замість сайту сторінку попередження. На ній:
- простими словами пояснено, чому сайт виглядає підозріло
- показано адресу з виділеною підозрілою частиною
- основна дія — Повернутися, додаткова — Все одно продовжити
- є кнопка Чому це небезпечно (60 с) — короткий урок, що відкривається прямо на сторінці попередження (див. Чому це небезпечно за 60 секунд)
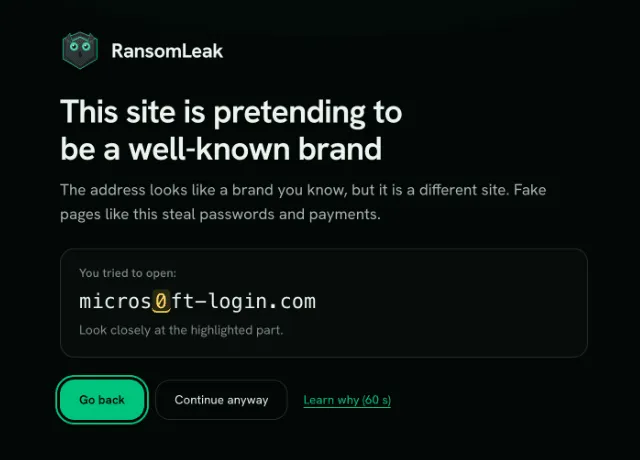
Те саме попередження з’являється не частіше ніж раз на 24 години для кожного сайту й кожної людини, тож воно не перетворюється на шум.
Якщо адміністратор налаштував детектор на блокування, замість Все одно продовжити з’являється кнопка Запросити доступ. Запит надходить адміністраторам, і вони можуть його схвалити або відхилити.
Чому це небезпечно за 60 секунд
Section titled “Чому це небезпечно за 60 секунд”Кнопка Чому це небезпечно (60 с) є на кожній сторінці попередження: про схожі сайти, нещодавно зареєстровані домени, сайти, позначені як небезпечні, і ризиковані завантаження. Вона є і в режимі блокування. Урок необов’язковий. Все одно продовжити працює як раніше, а урок ніколи не розблоковує заблокований сайт.
Після натискання попередження в тій самій вкладці перетворюється на чотири короткі кроки:
- Ваш власний випадок. Що саме сталося, з виділеним трюком. Якщо розширення знає справжній сайт, воно показує і його.
- Одна-дві звички, які б це помітили.
- Одне швидке запитання. Якщо відповідь хибна, з’являється пояснення, і можна спробувати ще раз.
- Готово. Виберіть Назад до безпеки, щоб залишити сторінку. Якщо ваша команда безпеки обрала для цього навчання, з’являється також Відкрити курс.
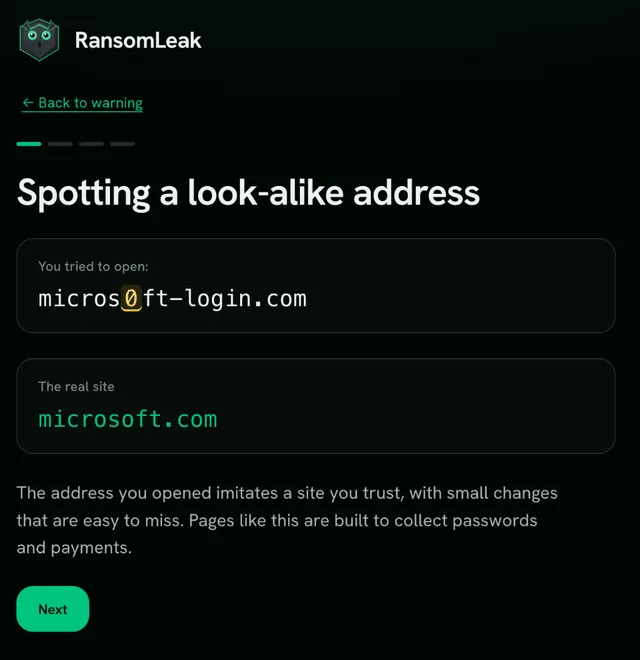
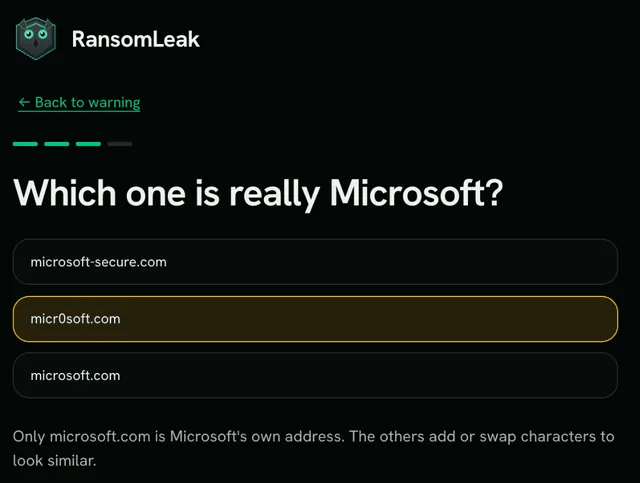
У попереджень про ризиковані дозволи для застосунків і про вставлення в інструменти ШІ є посилання Чому це небезпечно. Воно відкриває той самий урок у новій вкладці, тож попередження залишається на місці.
Проходження уроку не змінює ваш рейтинг ризику. Що саме записується, дивіться в розділі Що збирає розширення. Для уроків потрібне розширення версії 1.2.0 або новіше.
Екрани з ризикованими дозволами для застосунків
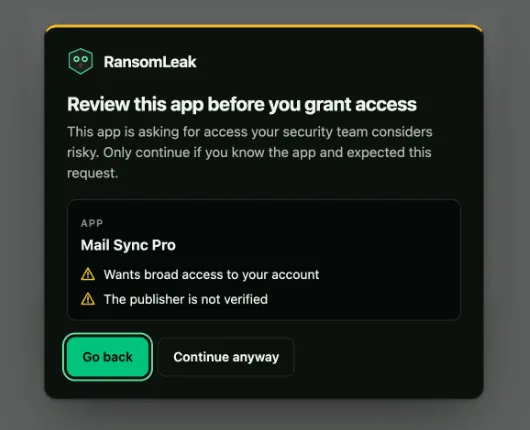
Section titled “Екрани з ризикованими дозволами для застосунків”На екранах Microsoft, Google і Slack, де ви надаєте застосунку доступ до свого акаунта, розширення може показати попередження поверх сторінки, якщо застосунок просить широких дозволів, а його видавця не перевірено. Екран згоди залишається закритим, доки ви не виберете Повернутися або Усе одно продовжити. У Microsoft попередження закриває екран згоди незалежно від того, чи ви вже були в акаунті, чи щойно ввели пароль і пройшли багатофакторну перевірку. На самих кроках введення пароля й багатофакторної перевірки Microsoft розширення не працює.
Чутливі дані, вставлені в інструменти ШІ
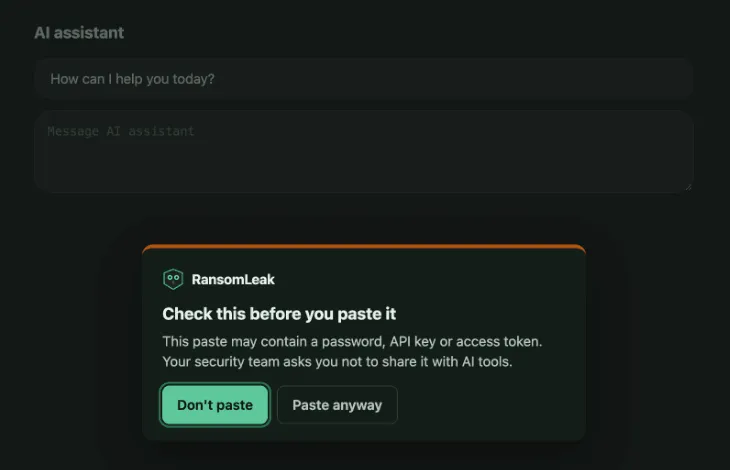
Section titled “Чутливі дані, вставлені в інструменти ШІ”Якщо адміністратор увімкнув цю перевірку, а ви ввімкнули додатковий захист, розширення перевіряє те, що ви вставляєте в інструменти ШІ, як-от ChatGPT, Claude чи Gemini. Якщо текст схожий на пароль або API-ключ, номер платіжної картки, список адрес електронної пошти чи дуже великий фрагмент тексту, вставлення затримується, а повідомлення пояснює причину. Ви можете вибрати Не вставляти або, якщо адміністратор це дозволяє, Усе одно вставити. Перевірка відбувається у вашому браузері: вставлений текст ніколи не зберігається й не надсилається — лише назва інструмента ШІ та тип даних.
Спливне вікно
Section titled “Спливне вікно”Натискання значка розширення відкриває спливне вікно, у якому є:
- стан підключення браузера до вашої організації або кнопка для повторного входу, а також невелика кнопка Відкрити RansomLeak, яка відкриває вашу організацію в новій вкладці
- Рекомендоване навчання, коли розширення пропонує коротке тренування після того, що воно помітило: Почати відкриває тренування, Не зараз ховає всі відкриті рекомендації. Протягом доби після події рекомендація показується над Завданнями, потім під ними
- Завдання: призначене вам навчання з кампаній і навчальних шляхів, яке ви ще не завершили. Прострочені пункти йдуть першими й позначені як Прострочено, для інших показано термін. Виберіть пункт, щоб відкрити його в RansomLeak. Якщо пунктів більше п’яти, посилання Ще N відкриває сторінку ваших кампаній
- Нагадування про навчання, якщо адміністратор їх дозволив: виберіть Увімкнути нагадування, і браузер запитає, чи може розширення показувати сповіщення. З увімкненими нагадуваннями ви отримуєте сповіщення на робочому столі, коли вам призначають нове навчання, і ще одне, коли термін навчання спливає протягом доби. Вибір сповіщення відкриває навчання
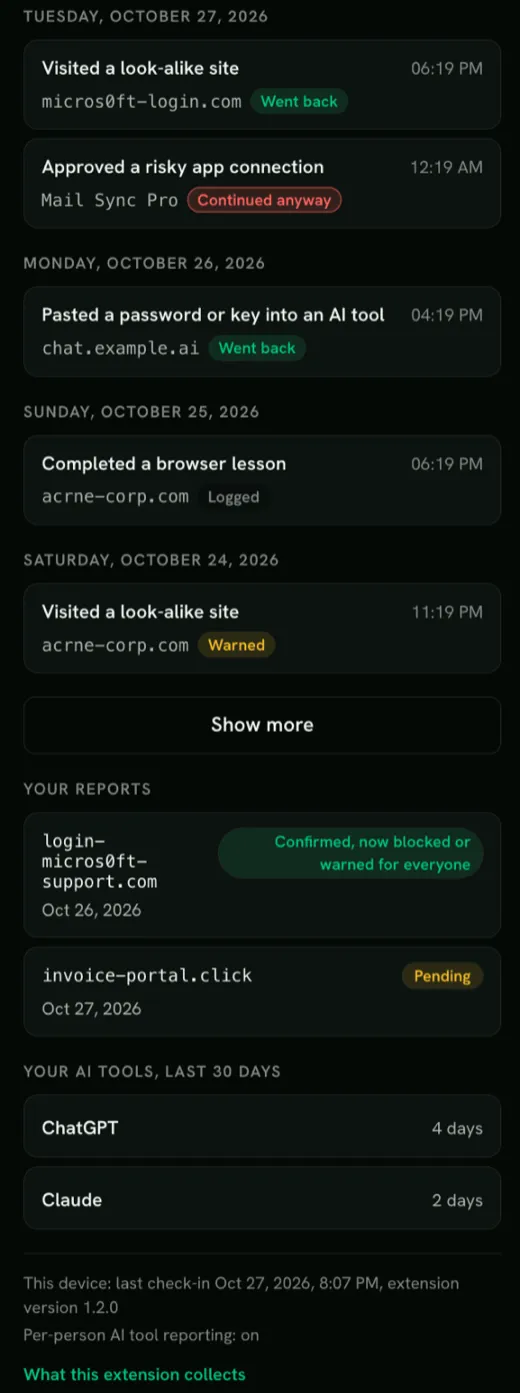
- Що ми про вас знаємо: усі сигнали браузера та ідентичності, записані про вас розширенням і під’єднаними сервісами ідентичності, — саме в тому вигляді, у якому їх бачать адміністратори. За замовчуванням показано останні 7 днів, є фільтри на 30 днів, 90 днів і за весь час. Розділ спочатку згорнутий і показує, скільки подій записано цього тижня; виберіть його, щоб розгорнути, і спливне вікно запам’ятає, чи ви залишили його відкритим. Спершу показано 5 найновіших подій, Показати більше додає ще 20
- стан ваших запитів на доступ
- Ваші повідомлення: сайти, про які ви повідомили за останні 90 днів, і що з кожним сталося: Очікує, Підтверджено (тепер заблоковано або попереджає всіх) чи Переглянуто, без дій
- посилання «Що збирає це розширення»
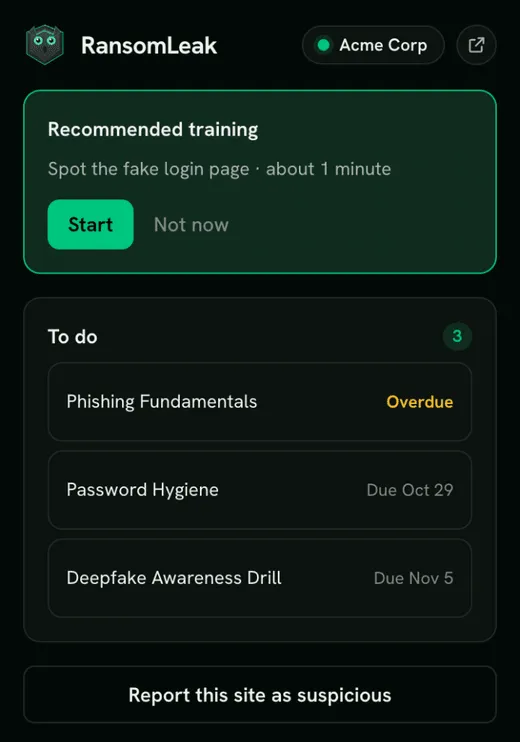
На значку розширення також видно невелике число: скільки навчань вам ще треба пройти. Воно стає бурштиновим, коли якесь із них прострочене, і зникає, коли відкритих навчань немає або браузер не підключено.
Налаштувань, які могли б змінювати працівники, у спливному вікні немає, окрім увімкнення нагадувань.
Що отримують адміністратори
Section titled “Що отримують адміністратори”- Інструкцію встановлення на одній сторінці для Google Admin, Intune та Edge (Розгортання розширення).
- Керування поведінкою кожного детектора: попередити, заблокувати, лише записати в журнал або вимкнути.
- Дозволені домени та схвалені застосунки, щоб довірені сайти більше не викликали попереджень.
- Рекомендоване навчання: розширення пропонує тренування, що відповідає ситуації, і воно з’являється на вкладці Мікронавчання працівника.
- Охоплення: скільки активних працівників мають розширення, які браузери замовкли і кому його ще потрібно встановити.
- Запити працівників на розблокування, які можна схвалити або відхилити.
- Завершені уроки на вкладці Активність поруч з іншими подіями браузера, щоб ви бачили, хто пройшов короткий урок після попередження. Вони не впливають на оцінку ризику.
- Події браузера в хронології ризику кожної людини. Вони впливають на оцінку людського ризику лише там, де ваша організація вже її використовує.
- Призначене навчання в розширенні: працівники бачать свої відкриті кампанії та навчальні шляхи у спливному вікні й у вигляді числа на значку розширення, а ви можете дозволити їм вмикати нагадування на робочому столі.
Подробиці — у статті Адміністрування розширення.
Що перевіряє розширення
Section titled “Що перевіряє розширення”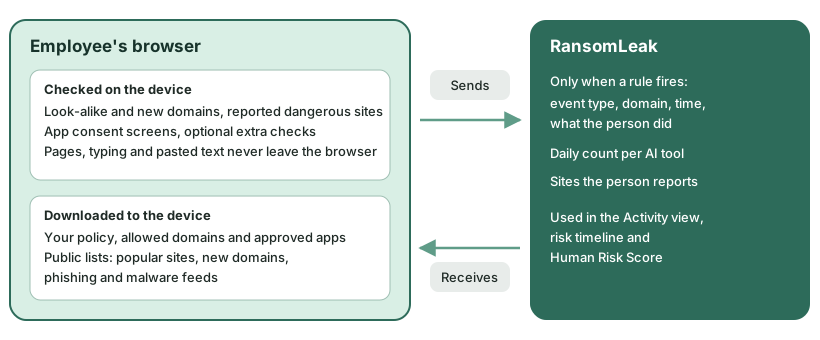
| Детектор | Що виявляє |
|---|---|
| Сайти, позначені як небезпечні | Сайти, про які дослідники безпеки повідомили як про фішингові чи шкідливі, з публічних дослідницьких списків, що не отримують жодних даних клієнтів. Попередження з’являється навіть на відомих доменах, якщо ви не додали сайт до дозволених доменів |
| Підроблені сайти | Адреси, що імітують відомий бренд або ваші домени, як-от paypa1.com |
| Щойно зареєстровані домени | Домени, зареєстровані за останні 30 днів, які водночас схожі на підробку або відомі як небезпечні |
| Небезпечні дозволи для застосунків | Екрани згоди Microsoft, Google і Slack, де неперевірений видавець просить широкого доступу |
| Чутливі дані, вставлені в інструменти ШІ | Вимкнено, доки ви не ввімкнете, і працює лише з додатковим захистом. Паролі та ключі, номери карток, списки адрес пошти або дуже великі фрагменти, вставлені в інструменти ШІ. Вставлений текст ніколи не залишає пристрій |
Усі перевірки виконуються на пристрої працівника. Повідомляється лише домен сайту, що порушив правило. Для спільних хостинг-платформ (як-от *.pages.dev) надсилається повна адреса сайту без шляху, бо сам домен платформи нічого б не сказав.