
Адміністрування розширення
Виберіть на бічній панелі Людський ризик → Розширення браузера. Там є вкладки Налаштування, Охоплення, Запити, Повідомлення, Активність та ШІ-інструменти. Потрібен дозвіл на керування розширенням для браузера, який адміністратори мають за замовчуванням.
Ім’я людини на будь-якій із цих вкладок можна натиснути, щоб відкрити її особисту сторінку. Окрім прогресу навчання, там показано її пристрої з розширенням, останні події розширення та сайти чи застосунки, які вона просила дозволити.
Налаштування
Section titled “Налаштування”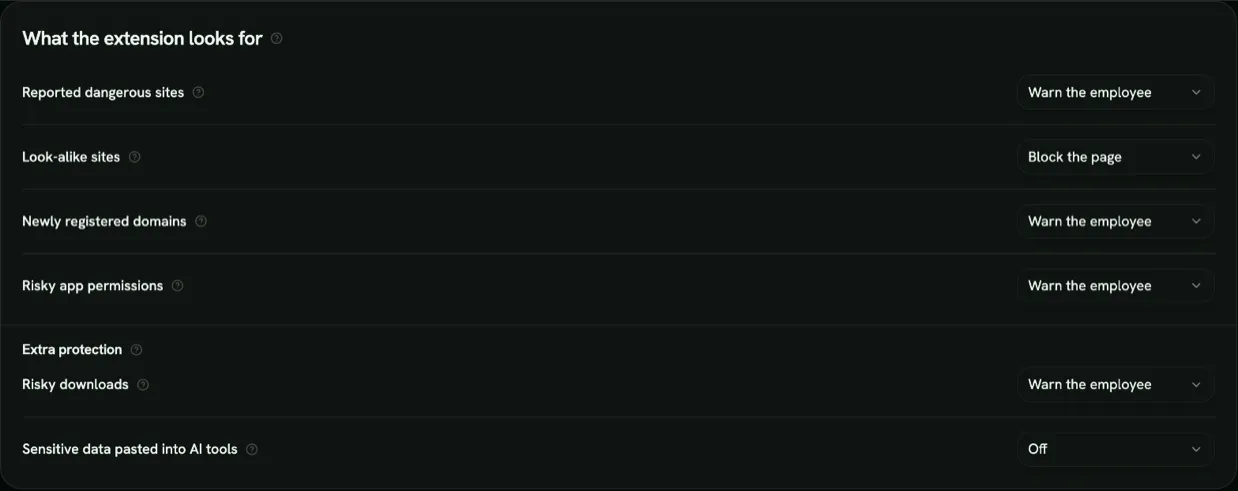
На що звертає увагу розширення
Section titled “На що звертає увагу розширення”Виберіть, що відбувається для кожного детектора:
| Детектор | Що виявляє |
|---|---|
| Підроблені сайти | Сайти, що імітують відомий бренд або ваші домени, як-от paypa1.com |
| Щойно зареєстровані домени | Домени, зареєстровані за останні 30 днів, — їх часто використовують фішингові сайти |
| Небезпечні дозволи для застосунків | Екрани, що просять працівника надати сторонньому застосунку доступ до свого акаунта |
Для кожного можна вибрати Попередити працівника, Блокувати сторінку, Лише журнал (без попередження) або Вимкнено. У режимі Блокувати сторінку працівник не може продовжити, але може надіслати запит на доступ. Сам лише щойно зареєстрований домен ніколи не викликає попередження: це важить, коли сайт також схожий на підробку або відомий як небезпечний.
Ще два детектори стежать за тим, що відбувається на сторінці. Їх можна налаштувати на Попередити працівника, Лише журнал (без попередження) або Вимкнено, але не на блокування:
| Детектор | Що виявляє |
|---|---|
| Ризиковані завантаження | Людина завантажує файл ризикованого типу: програму, скрипт, файл Office з макросами, архів або образ диска. Надсилаються лише сайт і категорія файлу, ніколи не назва чи вміст файлу. |
Ще один детектор перевіряє, що люди вставляють в інструменти ШІ. За замовчуванням він Вимкнено; його можна налаштувати на Попередити працівника або Блокувати вставлення:
| Детектор | Що виявляє |
|---|---|
| Чутливі дані, вставлені в інструменти ШІ | Людина вставляє в інструмент ШІ (ChatGPT, Claude, Gemini, Copilot та інші інструменти з вкладки ШІ-інструменти) текст, схожий на пароль, API-ключ чи токен доступу, номер платіжної картки, список із п’яти або більше адрес пошти чи дуже великий фрагмент тексту (понад 2000 символів). |
Перевірка працює лише на сторінках інструментів ШІ, на пристрої працівника. Вставлений текст ніколи не зберігається й не надсилається: подія містить лише домен інструмента ШІ, тип даних (пароль або ключ, номер картки, адреси пошти чи великий фрагмент) і дію працівника. У режимі Попередити працівника вставлення затримується, і працівник вибирає Не вставляти або Усе одно вставити. У режимі Блокувати вставлення текст не вставляється. Про той самий інструмент і тип даних повідомляється не частіше ніж раз на день для кожної людини та дії. Старіші версії розширення (до 1.1) ігнорують це налаштування.
Ці три детектори потребують додаткового захисту: кожен працівник умикає його в розширенні, і воно просить у браузера ще один дозвіл. Працівників, які його не ввімкнули, ці детектори не перевіряють. Продовження попри будь-яке з цих попереджень враховується в оцінці ризику так само, як продовження попри інші попередження; заблоковане вставлення враховується трохи.
Дозволені домени
Section titled “Дозволені домени”Сайти, про які розширення ніколи не попереджає, — наприклад, сайт партнера, який воно помилково вважає підробкою. Введіть домен, як-от partner.example.com, і натисніть Додати.
Схвалені застосунки
Section titled “Схвалені застосунки”Ідентифікатори застосунків, схвалених вашою організацією. Розширення не позначатиме екран згоди цих застосунків. Введіть ідентифікатор застосунку (клієнта), за бажанням — Назву застосунку, щоб список було легше читати, і натисніть Додати. Кожен запис показує назву застосунку з ідентифікатором під нею; записи без назви показують лише ідентифікатор. Коли ви схвалюєте застосунок із запиту, у діалоговому вікні схвалення можна дати йому назву. Спочатку там підставлено назву з екрана згоди, яку застосунок обирає сам, тож звірте її з ідентифікатором. Назви бачать лише адміністратори.
Рекомендоване навчання
Section titled “Рекомендоване навчання”Коли розширення фіксує ризикований момент, працівникові пропонують короткий навчальний матеріал. Для кожної ситуації (Підроблений сайт, Небезпечний новий домен, Небезпечний дозвіл для застосунку, Застосунок отримав доступ до акаунта, Робочий пароль використано повторно) виберіть тренування або вправу з одного з ваших курсів чи залиште За замовчуванням, щоб тренування обирав RansomLeak. Список згруповано на Тренування та Вправи з курсів (із назвою курсу), і в ньому є пошук.
- Тренування мають показуватися в Мікронавчанні. Працівник потрапляє на це тренування на своїй вкладці Мікронавчання.
- Вправи з курсів мають бути ввімкнені й належати до ввімкненого курсу. Працівник потрапляє на сторінку цього курсу й відкриває вправу звідти.
Дозволити працівникам вмикати нагадування про навчання
Section titled “Дозволити працівникам вмикати нагадування про навчання”За замовчуванням вимкнено. Коли ввімкнено, спливне вікно розширення пропонує працівникам Увімкнути нагадування. Кожен вирішує сам: браузер запитує дозвіл показувати сповіщення. З увімкненими нагадуваннями працівник отримує сповіщення на робочому столі, коли йому призначають нове навчання, і одне нагадування, коли термін навчання спливає протягом доби. Список Завдання у спливному вікні та число на значку розширення працюють і без цього налаштування. Вони показують відкриті кампанії працівника (активні чи прострочені, ще не завершені) і незавершені навчальні шляхи. Чернетки, призупинені, скасовані й завершені кампанії ніколи не з’являються.
Сповіщати адміністраторів про повідомлені сайти
Section titled “Сповіщати адміністраторів про повідомлені сайти”За замовчуванням увімкнено. Коли працівники повідомляють про підозрілі сайти з розширення, усі, чия роль дозволяє керувати розширенням, отримують сповіщення в RansomLeak і лист зі списком нових сайтів і кількістю людей, які повідомили про кожен, з посиланням на вкладку Повідомлення. Повідомлення збираються протягом години, тож ви отримуєте щонайбільше одне сповіщення й один лист на годину. Повторне повідомлення про той самий сайт не надсилає нового сповіщення. Лист не надсилається, поки листи для вашої організації вимкнено. Вимкніть це, щоб перевіряти вкладку Повідомлення самостійно.
Дозволити працівникам встановлювати самостійно
Section titled “Дозволити працівникам встановлювати самостійно”Вимкніть цей перемикач, щоб дозволити лише керовані інсталяції. Див. Розгортання розширення.
Зміни набувають чинності після натискання Зберегти зміни. Браузери отримують їх приблизно за 30 хвилин.
Рекомендації в Мікронавчанні
Section titled “Рекомендації в Мікронавчанні”Коли спрацьовує попередження, кнопка розширення Чому це небезпечно (60 с) відкриває відповідне навчання, а спливне вікно розширення показує його як рекомендацію. Якщо це тренування, RansomLeak також додає його на вкладку Мікронавчання працівника з позначкою Рекомендовано для вас і коротким поясненням причини. Кожне навчання рекомендується людині не частіше ніж раз на 30 днів, і працівник може приховати рекомендацію. Якщо навчання недоступне вашій організації, попередження все одно пояснює ризик у кількох рядках, а рекомендація не додається.
Охоплення
Section titled “Охоплення”Вкладка Охоплення показує:
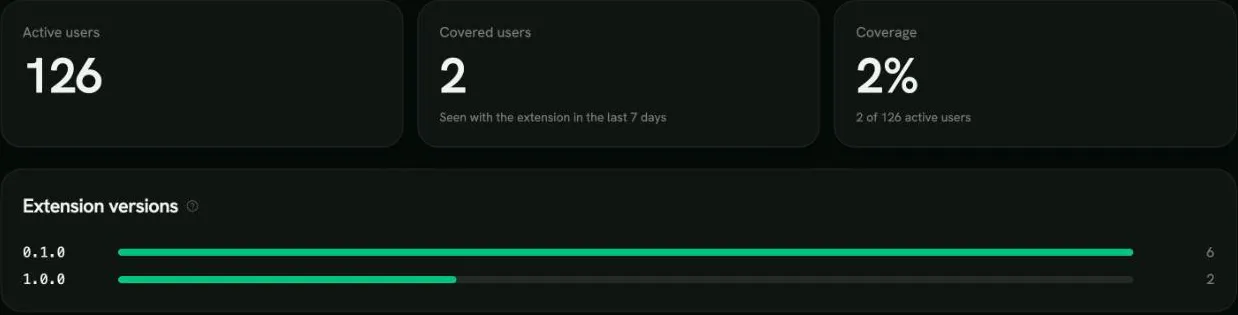
- Активні користувачі, Охоплені користувачі (помічені з розширенням за останні 7 днів) і відсоток охоплення
- Версії розширення: кількість пристроїв на кожній версії
- Користувачі: усі активні користувачі з їхнім статусом, браузерами, часом останнього зв’язку та версією розширення. Можна фільтрувати за статусом або шукати за ім’ям чи адресою пошти:
- Захищені: розширення виходило на зв’язок за останні 7 днів
- Неактивні: востаннє помічені 7–30 днів тому. Можливо, працівник видалив або вимкнув розширення
- Не захищені: розширення не було помічене за останні 30 днів або ніколи не встановлювалося
Натисніть Пристрої поруч з людиною, щоб побачити її браузери, чи кожен із них Керований або Встановлено самостійно, і коли його востаннє помічено. Відкликати від’єднує пристрій, доки він не зареєструється знову. Пристрої також автоматично відкликаються, коли користувача вимкнено або видалено.
Після відкликання розширення виходить з облікового запису в цьому браузері й очищає збережені політику та дані. Спливне вікно повідомляє працівникові, що організація від’єднала цей браузер і захист вимкнено. Розширення помічає відкликання, коли відкривається спливне вікно, коли запускається браузер або, в інших випадках, приблизно за 30 хвилин. Працівник може натиснути Увійти знову, щоб знову підключити браузер, якщо його акаунт не вимкнено.
Запити
Section titled “Запити”Коли детектор налаштовано на блокування, працівник може натиснути Запросити доступ на сторінці попередження. Запити з’являються на вкладці Запити, згруповані як Очікують, Схвалені та Відхилені, із зазначенням людини, типу (Вебсайт чи Застосунок) і самого сайту чи застосунку. Запити на застосунки показують ідентифікатор застосунку, а під ним — назву з екрана згоди як повідомлену, неперевірену назву, якщо розширенню вдалося її прочитати. На екрані згоди застосунок може назвати себе як завгодно, тож рішення ухвалюйте за ідентифікатором.
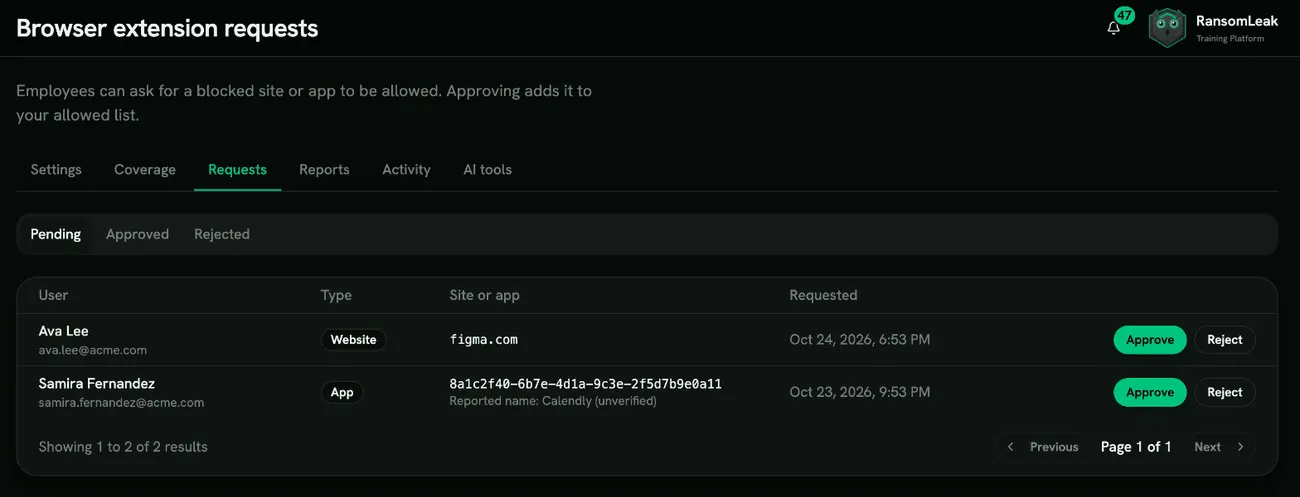
- Схвалити додає вебсайт до дозволених доменів або застосунок до схвалених застосунків. Це діє для всіх у вашій організації, а спливне вікно показує запит як «Схвалено».
- Відхилити залишає сайт заблокованим, а спливне вікно показує запит як «Відхилено».
Рішення стосується сайту чи застосунку для всіх: коли кілька людей просять той самий сайт, схвалення або відхилення одного запиту вирішує їх усі. Повторний запит на той самий сайт не створює другого запиту, доки перший очікує розгляду або сайт дозволено.
Рішення можна змінити пізніше. На вкладці Схвалені кнопка Відхилити знову прибирає сайт чи застосунок зі списку дозволених; на вкладці Відхилені кнопка Схвалити додає його. Розширення отримає зміну під час наступного оновлення налаштувань, приблизно за 30 хвилин.
Адміністратори також щодня отримують зведений лист про нові запити.
Повідомлення
Section titled “Повідомлення”Працівники можуть повідомити про підозрілий сайт зі спливного вікна розширення, за бажанням додавши примітку. Повідомлення з’являються на вкладці Повідомлення, згруповані як Очікують, Підтверджені та Відхилені, із зазначенням людини, сайту, примітки, кількості людей, які повідомили про той самий сайт, і дати.
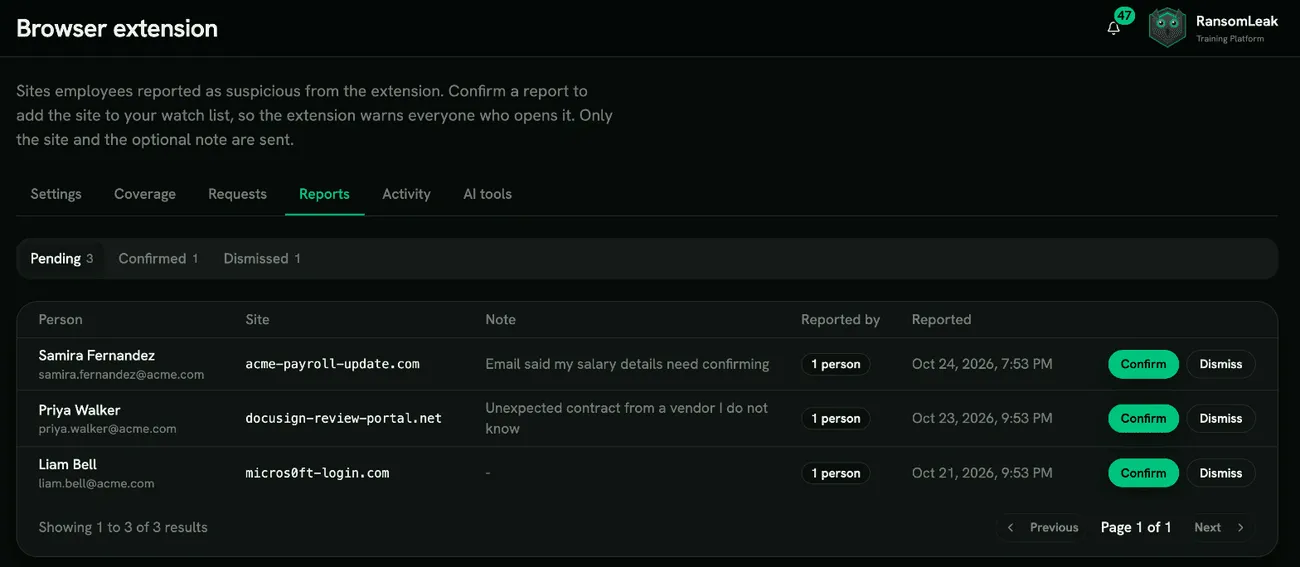
- Підтвердити додає сайт до вашого списку стеження (того самого, що й у Моніторингу бренду), тож розширення попереджатиме кожного, хто його відкриє.
- Відхилити не додає сайт до списку.
Рішення стосується сайту для всіх: підтвердження або відхилення одного повідомлення вирішує всі повідомлення про цей сайт. Рішення можна змінити пізніше; відхилення підтвердженого сайту знову прибирає його зі списку стеження. Людина може мати одне відкрите повідомлення на сайт і до 20 нових повідомлень на день; після відхилення вона може повідомити про сайт знову.
- Сповіщення: про нові повідомлення адміністратори дізнаються через Сповіщати адміністраторів про повідомлені сайти в Налаштуваннях.
- Автор бачить результат: спливне вікно розширення показує кожній людині її власні повідомлення за останні 90 днів як Очікує, Підтверджено (сайт тепер попереджає або заблокований для всіх) чи Переглянуто, без дій.
- Зарахування в оцінці ризику: підтвердження сайту зараховує всім, чиє повідомлення про нього ще очікувало, сигнал Reported a suspicious site (confirmed) в оцінці людського ризику. Він знижує ризик так само, як повідомлення про фішингову симуляцію, враховується не частіше ніж раз на 30 днів для кожної людини й з’являється на вкладці Активність як Повідомлений сайт підтверджено. Відхилення підтвердженого сайту скасовує зарахування. Як і будь-який сигнал, він враховується лише там, де ваша організація використовує оцінку людського ризику, і його можна вимкнути в налаштуваннях оцінки ризику.
ШІ-інструменти
Section titled “ШІ-інструменти”Вкладка ШІ-інструменти показує, які інструменти ШІ люди у вашій організації відкривають у браузері (ChatGPT, Claude, Gemini, Copilot, Perplexity і ще близько 20), за останні 7, 30 або 90 днів. Для кожного інструмента видно, скільки людей ним користувалися, протягом скількох днів і коли востаннє.
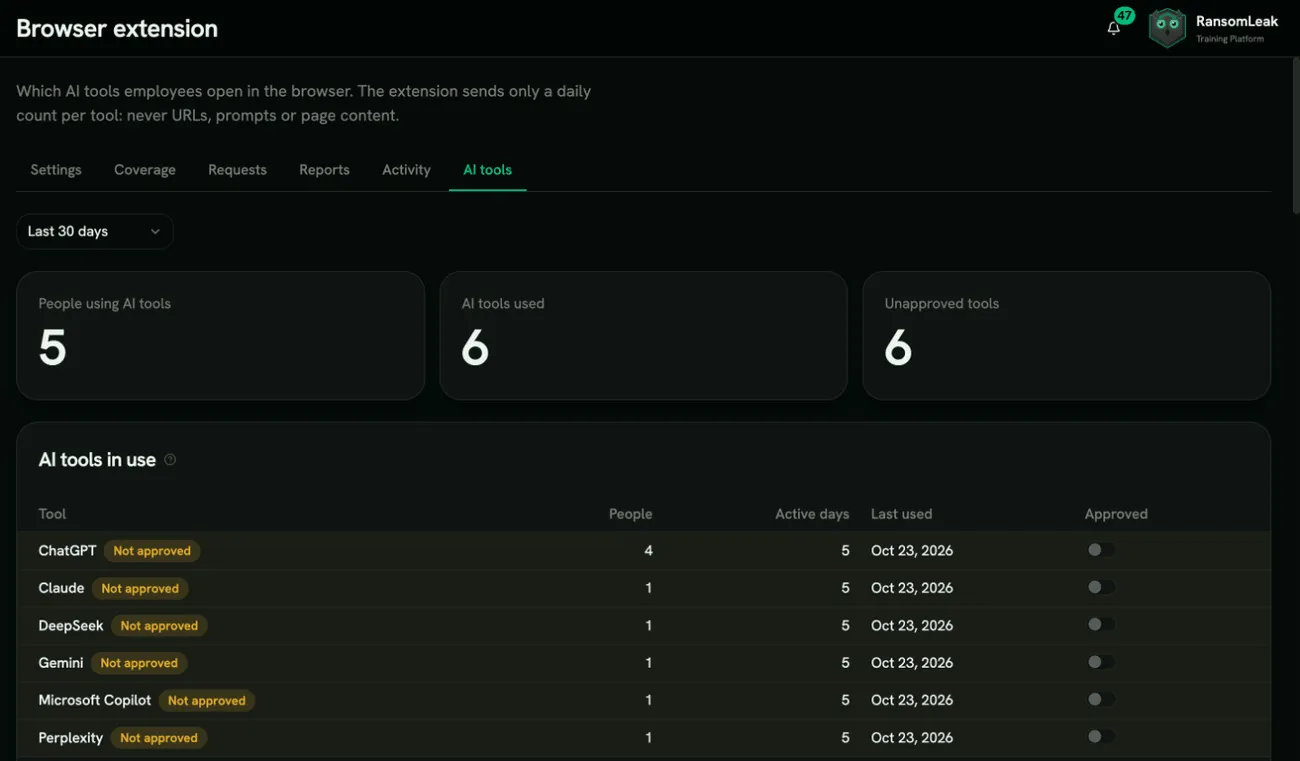
Розширення надсилає лише щоденну кількість для кожного інструмента. Воно ніколи не надсилає адреси, запити, вставлений текст чи вміст сторінок, а перезавантаження сторінки не рахується двічі. Сьогоднішні значення оновлюються приблизно кожні 30 хвилин, поки браузер відкритий.
- Схвалено: увімкніть для інструментів, дозволених у вашій організації. Несхвалені інструменти виділено й показано першими.
- Хто користується несхваленими інструментами: показує людей лише для інструментів, які ви не схвалили, щоб ви могли відреагувати; хто користується схваленим інструментом, не показується ніколи. Цей список видно, лише коли в Налаштуваннях увімкнено Персональну атрибуцію, а ваша роль також має доступ до індивідуальних даних про ризики. За замовчуванням атрибуцію вимкнено. Працівники бачать у розширенні, чи її ввімкнено, і якщо так, можуть переглянути власний список інструментів. Поки її вимкнено, лічильники зберігаються без ідентифікаторів користувачів (кількість людей тоді приблизна: це кількість різних пристроїв). Персональні дані показуються й зберігаються лише з наступного дня (UTC) після ввімкнення; якщо вимкнути й знову ввімкнути атрибуцію, відлік почнеться заново. Кожна зміна записується в журнал аудиту.
Щоб припинити підрахунок, вимкніть Рахувати використання ШІ-інструментів у розділі Налаштування > Використання ШІ-інструментів.
Активність
Section titled “Активність”Вкладка Активність показує, що розширення виявило у вашій організації за останні 7, 30 або 90 днів:
- Попередження, Заблоковано, Все одно продовжили (людина пройшла попри попередження) і Сайти, позначені як небезпечні (відвідування сайтів зі списків розвідки загроз)
- Щоденна активність: графік подій за днями
- Найчастіші домени: 10 сайтів, що спричинили найбільше подій (попереджень, блокувань, записаних відвідувань і натискань «Все одно продовжити»), кількість подій для кожного й час останньої появи. Рахуються події, а не люди
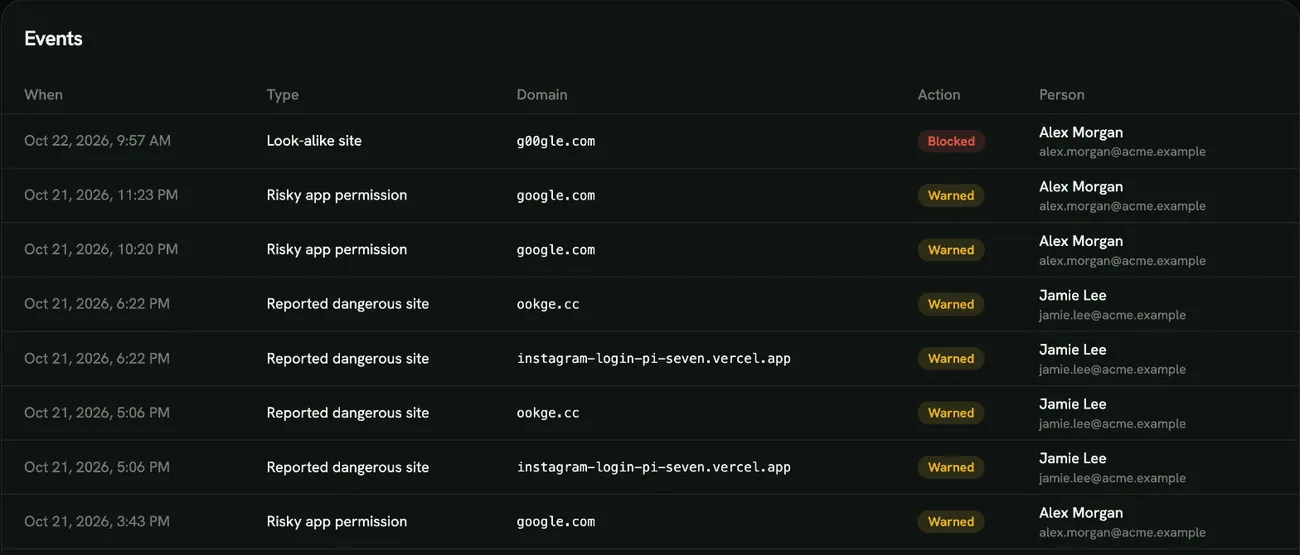
- Події: усі події, від найновіших. Можна фільтрувати за типом (Підроблений сайт, Небезпечний новий домен, Небезпечний дозвіл для застосунку, Все одно продовжили, Чутливе вставлення в інструмент ШІ та інші) і за дією (Попереджено, Заблоковано, Все одно продовжили, Повернулися назад, Записано). Небезпечний новий домен, що є в списку загроз, показується як Сайт, позначений як небезпечний
- Чутливі вставлення в інструменти ШІ: кожна подія показує домен інструмента ШІ та тип даних, як-от Вставлено пароль або ключ в інструмент ШІ чи Великий фрагмент вставлено в інструмент ШІ, з дією Все одно продовжили (усе одно вставили), Повернулися назад (не вставили) або Заблоковано. Вставлений текст ніколи не надсилається.
- Хто продовжив попри попередження про дозволи застосунків: одним натисканням можна побачити всіх, кого попередили, що застосунок просить ризикованого доступу до їхнього акаунта Google, Microsoft чи Slack, і хто вибрав Усе одно продовжити. Такі події підписано Продовжив попри попередження про дозволи застосунку. Розширення ніколи не надсилає назву застосунку — лише постачальника входу та сторінку, де це сталося.
Імена та адреси пошти, а також таблицю Найактивніші люди (найбільше попереджень і натискань «Все одно продовжити») бачать лише адміністратори, чия роль також має доступ до індивідуальних даних про ризики. Решта людей із доступом до розширення для браузера бачать ті самі показники без імен.
Моніторинг бренду
Section titled “Моніторинг бренду”Моніторинг бренду шукає нові вебсайти, що імітують назву вашої організації, як-от acme-login.com чи acrne.com для acme.com. Щодня він перевіряє публічні журнали прозорості сертифікатів (certificate transparency), де публікується кожен новий сертифікат HTTPS, і шукає сертифікати з назвою вашого бренду, видані за останні 14 днів. Назви бренду беруться з ваших поштових доменів і власного домену; надто короткі чи загальні назви пропускаються. Ваші власні домени й популярні сайти ніколи не потрапляють до списку.
Розширення попереджає працівників, які відкривають сайт зі списку. Нові знахідки з’являються в розділі Моніторинг бренду на вкладці Активність, а адміністратори отримують щонайбільше один лист на день, коли знайдено нові.
Якщо домен зі списку належить вам або партнерові, натисніть Відхилити: розширення перестане про нього попереджати. Відновити повертає його до списку.
Сигнали браузера та ідентичності
Section titled “Сигнали браузера та ідентичності”Картка Сигнали браузера та ідентичності на вкладці Налаштування щогодини отримує сигнали від Microsoft і Google, тож RansomLeak бачить ризики, про які браузери ваших працівників самі не повідомляють. Кожне джерело має власний перемикач, а вимкнене джерело не звертається до постачальника. Для кожного джерела показано стан — Не під’єднано, Синхронізується, Немає ліцензії, Немає дозволу, Потрібне повторне підключення (лише Google) або Помилка — і час останньої синхронізації.
Сигнали зіставляються з людьми за адресою пошти (ім’я для входу Microsoft, основна адреса Google). Події людей, які не є користувачами вашої організації, відкидаються; зберігається лише їхня кількість, але ніколи не адреси.
| Джерело | Що надає | Потрібна ліцензія |
|---|---|---|
| Згоди застосунків Entra | Коли хтось надає застосунку доступ до свого акаунта (identity.oauth_consent_granted, з більшою вагою, якщо застосунок просить ризикованих дозволів) |
Будь-яка Entra ID. Журнал аудиту зберігає 7 днів у Free і 30 днів у P1/P2 |
| Виявлення ризиків Entra | Ризиковані входи та витоки облікових даних | Entra ID P2 (P1 дає обмежений набір виявлень) |
| Defender for Endpoint | Повторне використання пароля в Edge і ризиковані розширення | Defender for Endpoint P2 або Microsoft 365 E5 |
| Події безпеки Chrome | Повторне використання пароля на сторонніх сайтах і відвідування небезпечних сайтів | Chrome Enterprise Core (безкоштовно) із зареєстрованими браузерами та ввімкненим звітуванням про події |
| Розширення та версії Chrome | Ризиковані встановлені розширення та застарілі браузери | Chrome Enterprise Core (безкоштовно) із зареєстрованими браузерами |
Джерело без потрібної ліцензії показує Немає ліцензії; решта джерел і далі синхронізуються. Перша синхронізація охоплює щонайбільше 7 днів назад, тож підключення не спричиняє сплеску, що змінив би оцінку для всіх.
Під’єднання Microsoft
Section titled “Під’єднання Microsoft”Для Microsoft використовується окремий застосунок RansomLeak Signals. Це не той застосунок, що для фішингових симуляцій, тож його підключення нічого в них не змінює.
- На картці натисніть Під’єднати Microsoft.
- Увійдіть як глобальний адміністратор або адміністратор привілейованих ролей вашого тенанта Microsoft і надайте згоду. Інші ролі не можуть надати ці дозволи.
- Завершіть процес у тому самому браузері, де почали. Підключення прив’язане до цього браузера, тож посилання, відкрите деінде, буде відхилено.
- Ви один раз входите, щоб підтвердити, яку організацію підключаєте. RansomLeak перевіряє, що згода справді охоплює дозволи, потрібні кожному джерелу; джерело без потрібного дозволу показує Немає дозволу.
Якщо ваша організація використовує власний домен, починайте з <ваш-піддомен>.<базовий домен> (стандартної адреси вашої організації в RansomLeak), а не з власного домену.
Натисніть Від’єднати, щоб зупинити всі джерела Microsoft. Уже зібрані сигнали зберігаються, доки їх не видалить звичайний строк зберігання.
Підключення Google
Section titled “Підключення Google”Для Google використовується звичайний вхід: суперадміністратор Google Workspace надає вашій організації доступ лише для читання. Нічого не встановлюється в консолі Google Admin, і працівників ні про що не просять.
- На картці натисніть Підключити Google.
- Увійдіть як суперадміністратор Google Workspace і схваліть усі дозволи, які перелічує Google. Це дозволи лише для читання звітів безпеки, інвентаризації Chrome і запису вашого клієнта.
- Завершіть процес у тому самому браузері, де почали. Підключення прив’язане до цього браузера, тож посилання, відкрите деінде, буде відхилено.
- RansomLeak перевіряє, що акаунт є адміністратором організації Workspace, яку ви підключаєте, і що цю організацію ще не підключено до іншої організації RansomLeak. Інакше в підключенні буде відмовлено.
Після цього картка показує, хто підключив Google і для якого домену. Якщо ваша організація використовує власний домен, починайте з <ваш-піддомен>.<базовий домен> (стандартної адреси вашої організації в RansomLeak), а не з власного домену.
Якщо адміністратор, який підключав Google, звільнився або втратив права адміністратора, чи хтось відкликав доступ RansomLeak у своєму акаунті Google, джерела Google показують Потрібне повторне підключення. Суперадміністратор Workspace натискає Підключити повторно й знову надає згоду. Якщо Google надав не всі дозволи, картка перелічує відсутні з кнопкою Підключити повторно; коли Google запитає, позначте всі. Джерело без потрібного дозволу показує Немає дозволу.
Натисніть Відключити, щоб зупинити всі джерела Google і видалити збережений доступ. Уже зібрані сигнали зберігаються, доки їх не видалить звичайний строк зберігання.
Для інвентаризації Chrome потрібно, щоб Google повідомляв, якому користувачу належить профіль браузера. Якщо Google цього не робить, ви бачите лише загальні показники організації без подій для окремих людей.
Що означає кожен сигнал
Section titled “Що означає кожен сигнал”- Повторне використання пароля (
browser.password_reuse): робочий пароль введено на сайті, що не є сторінкою входу компанії. Висока вага. - Відвідування небезпечного сайту (
browser.unsafe_site_visit): браузер позначив відвіданий сайт як небезпечний. - Ризиковане розширення (
browser.risky_extension): один запис на людину з її найризикованішим встановленим розширенням і кількістю ризикованих розширень. - Застарілий браузер (
browser.outdated): стан, що додає ризику, поки браузер не оновлено, і зникає після оновлення. - Витік облікових даних (
identity.leaked_credentials) і ризикований вхід (identity.risky_signin): з Entra ID Protection. - Надано згоду OAuth (
identity.oauth_consent_granted): згода адміністратора для всієї організації зараховується адміністраторові, який її надав, а не кожному користувачу.
Що містять ці записи, описано в статті Що збирає розширення.
Події браузера у звітах про ризики
Section titled “Події браузера у звітах про ризики”Події з’являються в хронології ризику кожної людини. Вони впливають на оцінку людського ризику лише там, де ваша організація вже її використовує. У налаштуваннях оцінки ризику сигнали браузера можна вимкнути або змінити їхню вагу.