
Тренування з фальшивим входом
Тренування з фальшивим входом продовжує історію фішингового листа: учень уже натиснув посилання й потрапив на сторінку входу. Він уважно оглядає сторінку і позначає все підозріле, перш ніж щось вводити. Сторінка є симуляцією і ніколи не приймає введених даних.
Ці тренування розміщено на вкладці Тренування з фальшивим входом у розділі Управління контентом → Мікронавчання. Потрібен дозвіл Керування тренуваннями з фальшивим входом.
Що бачать учні
Section titled “Що бачать учні”- Сцена: короткий вступ пояснює, яке посилання вони натиснули.
- Огляд: сторінка входу відкривається у вікні браузера. Учні натискають на все підозріле: адресний рядок, замок, логотип, заздалегідь заповнену адресу пошти чи нижній колонтитул.
- Розбір: знайдені та пропущені червоні прапорці з поясненнями.
- Реакція: що робити далі: закрити сторінку й повідомити про неї, а також що робити, якщо пароль уже введено.
- Тест.
Створення тренування з фальшивим входом
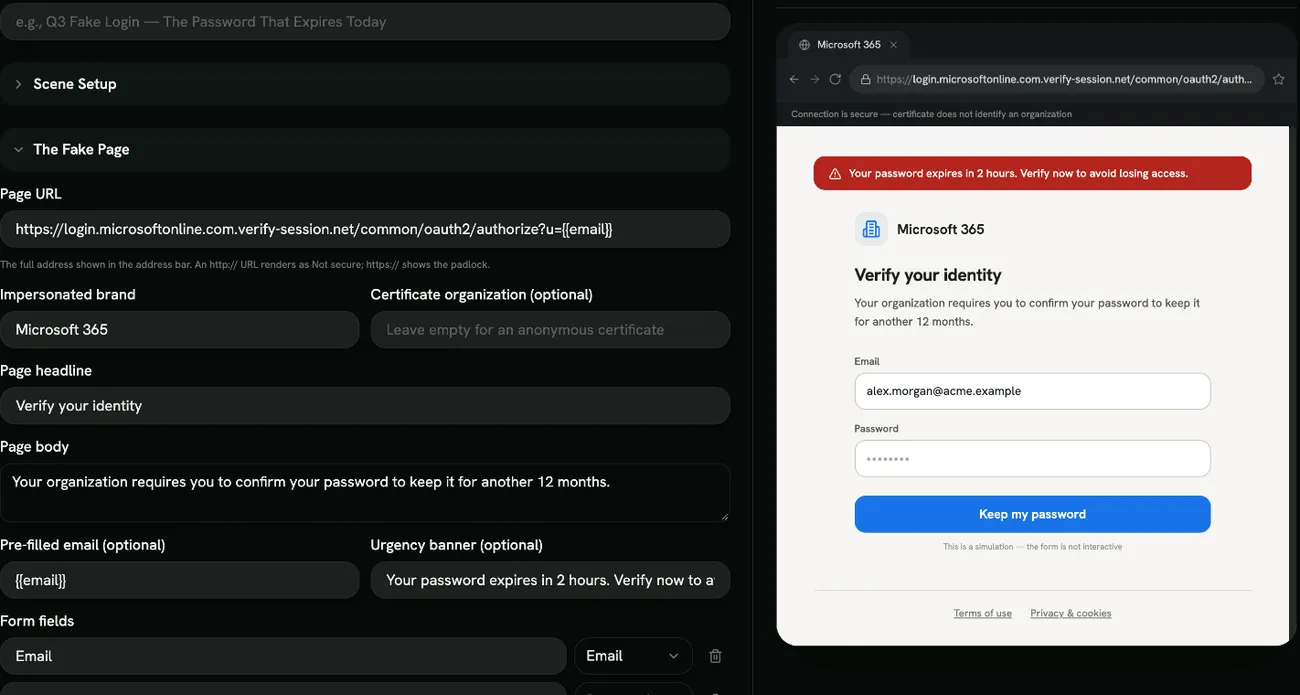
Section titled “Створення тренування з фальшивим входом”Натисніть Створити тренування і виберіть шаблон: Закінчення терміну дії пароля Microsoft 365, Повторна верифікація SSO компанії, Очікування документа DocuSign, Оновлення даних для нарахування зарплати або Власний шаблон. Потім заповніть:
- Сцена: Назва тренування, Заголовок сцени та Опис сцени (приманка, що привела учня сюди).
- Фальшива сторінка:
- URL-адреса сторінки: повна адреса в адресному рядку. Адреса
http://позначається як Небезпечно. - Бренд, що імітується, Заголовок сторінки та Текст сторінки.
- Організація сертифіката (необов’язково): залиште порожнім для анонімного сертифіката.
- Заздалегідь заповнена електронна пошта (необов’язково) та Банер терміновості (необов’язково).
- Поля форми (Email, Password або Text) і Напис на кнопці підтвердження.
- Посилання в нижньому колонтитулі (по одному на рядок).
- URL-адреса сторінки: повна адреса в адресному рядку. Адреса
- Оформлення браузера: Chrome або Edge.
Червоні прапорці
Section titled “Червоні прапорці”У розділі Налаштувати червоні прапорці виберіть, що має знайти учень, наприклад Домен-двійник, Трюк із брендом як субдоменом, Неправильний домен верхнього рівня, Відсутній HTTPS, Анонімний сертифікат, Штучна терміновість, Заздалегідь заповнена електронна пошта, Пароль через посилання з листа та Неробочі посилання в нижньому колонтитулі.
Деяким прапорцям потрібна відповідна деталь на сторінці. Наприклад, для Відсутній HTTPS потрібна адреса http://, а для Заздалегідь заповнена електронна пошта — заповнена адреса. Конструктор підкаже, що додати спершу.
Оцінювання
Section titled “Оцінювання”Кожен знайдений червоний прапорець, правильна реакція та кожна правильна відповідь у тесті дають бал. Позначення безпечного елемента знижує оцінку. Тренування пройдено, коли оцінка досягає Порогу проходження тесту. Див. Оцінювання.
Поради
Section titled “Поради”- Беріть за зразок власну сторінку входу (вашого SSO-провайдера, інтранет), щоб учні тренувалися на тому, що бачать насправді.
- Поєднуйте переконливу сторінку з одним тонким прапорцем, як-от доменом-двійником, замість багатьох очевидних.